NIS2 voor het MKB: wat je klanten straks van je vragen
Je valt zelf misschien niet onder NIS2, maar je klanten wel, en zij gaan eisen stellen aan hun leveranciers. Sinds 15 augustus 2026 geldt in Nederland de Cyberbeveiligingswet. Zo weet je waar je staat.
Herken je dit?
- Een klant stuurt je een security-vragenlijst en je weet niet goed wat je moet antwoorden.
- Je leest over NIS2, maar weet niet of het voor jouw bedrijf geldt.
- Je weet niet precies hoe veilig je eigen website of applicatie is.
- Je wilt laten zien dat je beveiliging op orde is, maar hebt geen overzicht.
Wat is NIS2?
NIS2 is een Europese richtlijn (EU 2022/2555) die de cyberbeveiliging van organisaties in kritieke sectoren moet verbeteren. In Nederland is NIS2 omgezet in de Cyberbeveiligingswet (Cbw). Die wet en het bijbehorende Cyberbeveiligingsbesluit gelden sinds 15 augustus 2026.
Wie valt onder de Cyberbeveiligingswet?
De wet geldt voor middelgrote en grote organisaties in de sectoren uit de bijlagen van NIS2. Middelgroot betekent: 50 of meer werknemers, of een jaaromzet én balanstotaal van elk meer dan €10 miljoen. Volgens de Rijksoverheid gaat het om ongeveer 8.000 organisaties.
Het gaat onder meer om energie, vervoer, gezondheidszorg, drinkwater, digitale infrastructuur, beheer van ICT-diensten, overheid, post- en koeriersdiensten, afvalstoffenbeheer, chemische stoffen, levensmiddelen, vervaardiging, digitale aanbieders en onderzoek.
Twijfel je of je eronder valt? De Rijksinspectie Digitale Infrastructuur (RDI) heeft een gratis NIS2-Zelfevaluatie.
Wat moeten organisaties onder de wet doen?
- Passende maatregelen nemen om de risico's voor hun netwerk- en informatiesystemen te beheersen (de zorgplicht)
- Significante incidenten melden: een vroegtijdige waarschuwing binnen 24 uur, een melding binnen 72 uur en een eindverslag binnen een maand
- Zich registreren in het register van het NCSC
- Het bestuur keurt de maatregelen goed en houdt toezicht op de uitvoering
Wat betekent het voor jou als toeleverancier?
De Cyberbeveiligingswet legt geen directe verplichtingen op aan toeleveranciers. Maar organisaties onder de wet moeten ook de beveiliging van hun toeleveringsketen regelen, en kunnen daarom beveiligingsmaatregelen opleggen aan hun rechtstreekse leveranciers en dienstverleners.
Het NCSC noemt als voorbeelden afspraken over beveiligingsmaatregelen, audits, incidentmeldingen, beveiligingsupdates en SLA's. Een certificaat is wettelijk niet verplicht, maar je klant kan het wel vragen. Het NCSC adviseert leveranciers om vroeg het gesprek aan te gaan met hun klant en hun bestaande maatregelen vast te leggen.
Wat je nu kunt doen
- Controleer met de NIS2-Zelfevaluatie van de RDI of je organisatie zelf onder de wet valt
- Ga in gesprek met je klanten die onder de wet vallen over wat zij van je verwachten
- Leg vast welke beveiligingsmaatregelen je al hebt
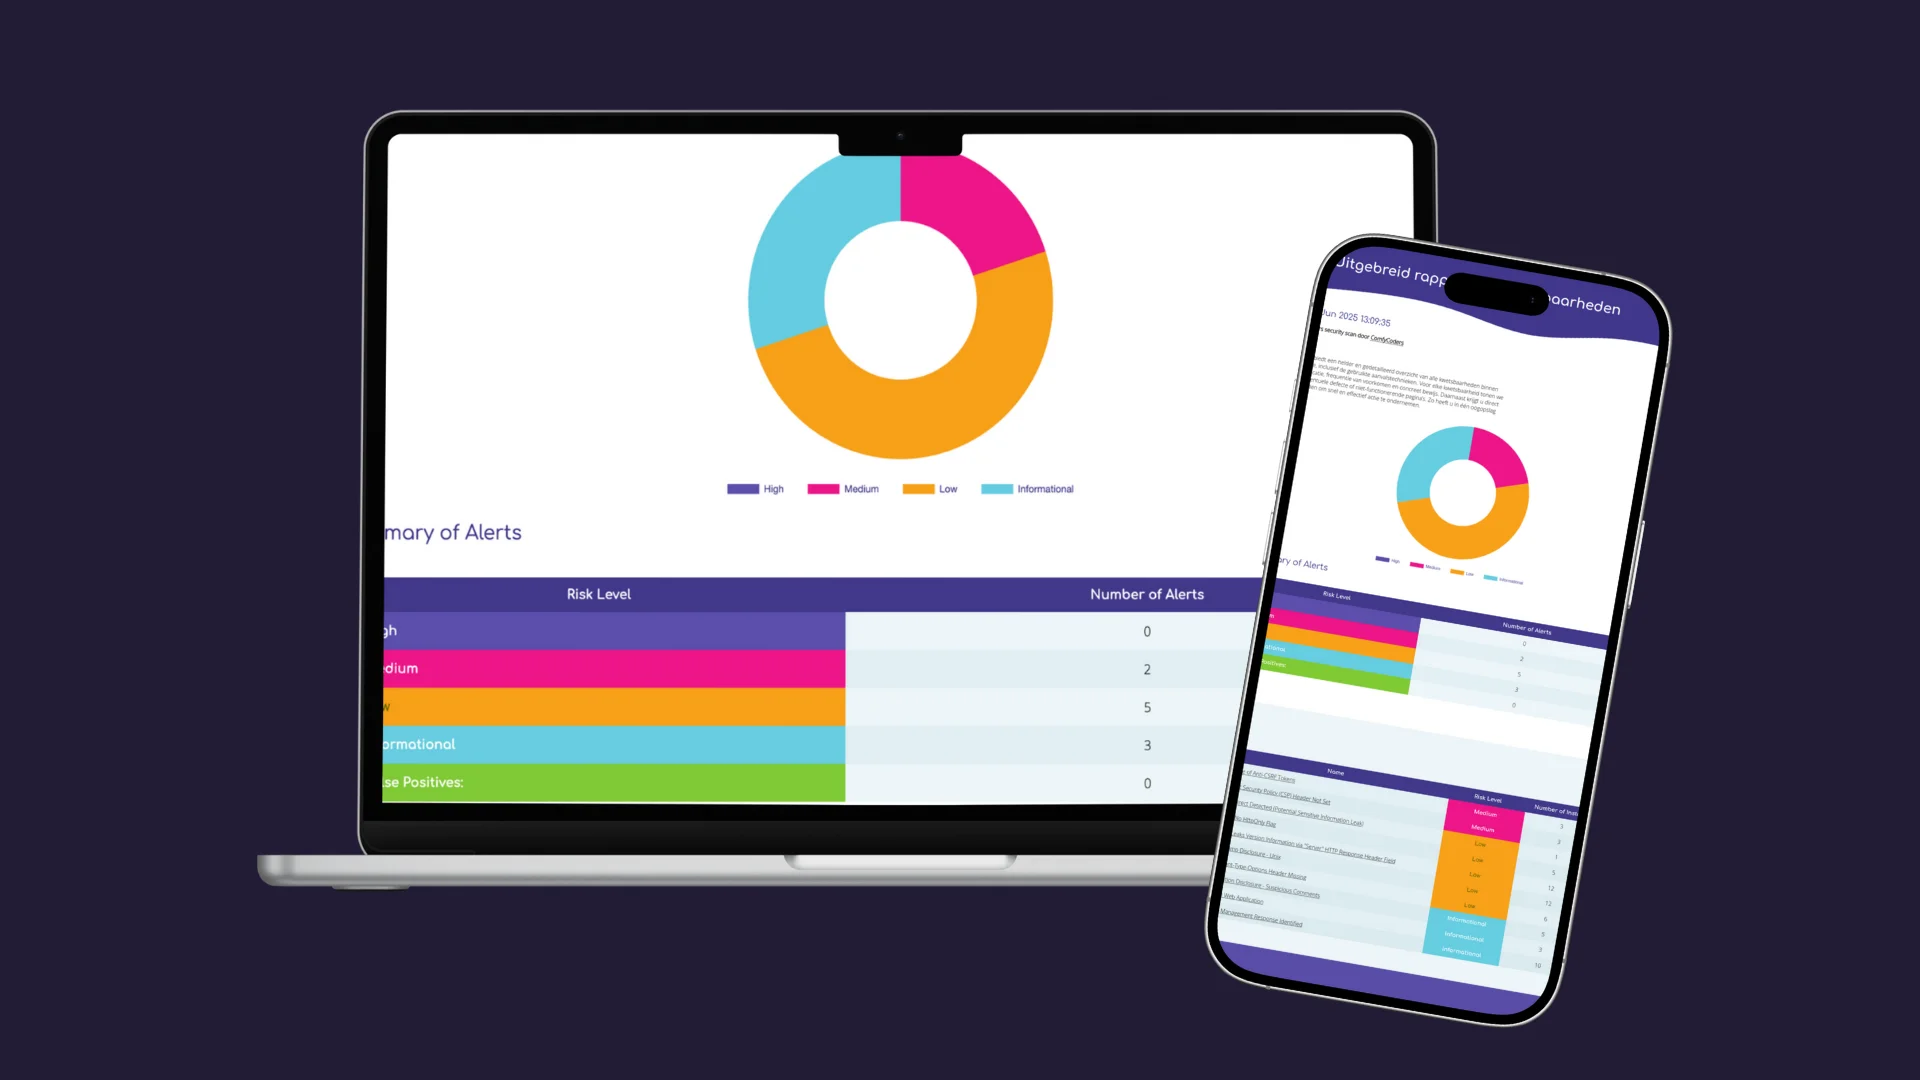
- Laat je website of applicatie controleren op kwetsbaarheden, bijvoorbeeld met onze gratis security scan
Nog vragen?
Meer weten? Bekijk alle veelgestelde vragen.
Alleen als je in een van de sectoren uit de bijlagen van NIS2 werkt en 50 of meer werknemers hebt, of een jaaromzet én balanstotaal van elk meer dan €10 miljoen. Voor een paar soorten dienstverleners geldt de wet ongeacht de omvang. De NIS2-Zelfevaluatie van de RDI geeft je snel duidelijkheid.
De Cyberbeveiligingswet en het Cyberbeveiligingsbesluit gelden sinds 15 augustus 2026.
De wet legt geen directe verplichtingen op aan toeleveranciers. Je klanten die onder de wet vallen, kunnen je wel beveiligingseisen opleggen, bijvoorbeeld over maatregelen, audits, incidentmeldingen, updates en SLA's.
Wettelijk niet. Een certificaat of keurmerk is vrijwillig, maar een klant kan het contractueel wel vragen.
De gratis security scan laat zien hoe veilig je website of applicatie is en waar de risico's zitten. Daarmee heb je een concreet startpunt voor het gesprek met je klanten. De scan is geen NIS2-certificering.
Recente beveiligingslekken
Bronnen
- Rijksoverheid: Cyberbeveiligingswet en Wwke vanaf 15 augustus 2026 van kracht (7 juli 2026)
- NCSC: Valt mijn organisatie onder de Cyberbeveiligingswet (NIS2)?
- NCSC: Meld incidenten onder de Cyberbeveiligingswet
- NCSC: De Cyberbeveiligingswet en toeleveranciers
- NCSC: Toeleveranciers van Cbw-organisaties
- RDI: NIS2-Zelfevaluatie
- Cyberbeveiligingswet op wetten.overheid.nl
Weet waar je staat voordat je klant het vraagt
Doe de gratis security scan en krijg een overzicht van de risico's in je website of applicatie.
Doe de gratis security scan